 otros
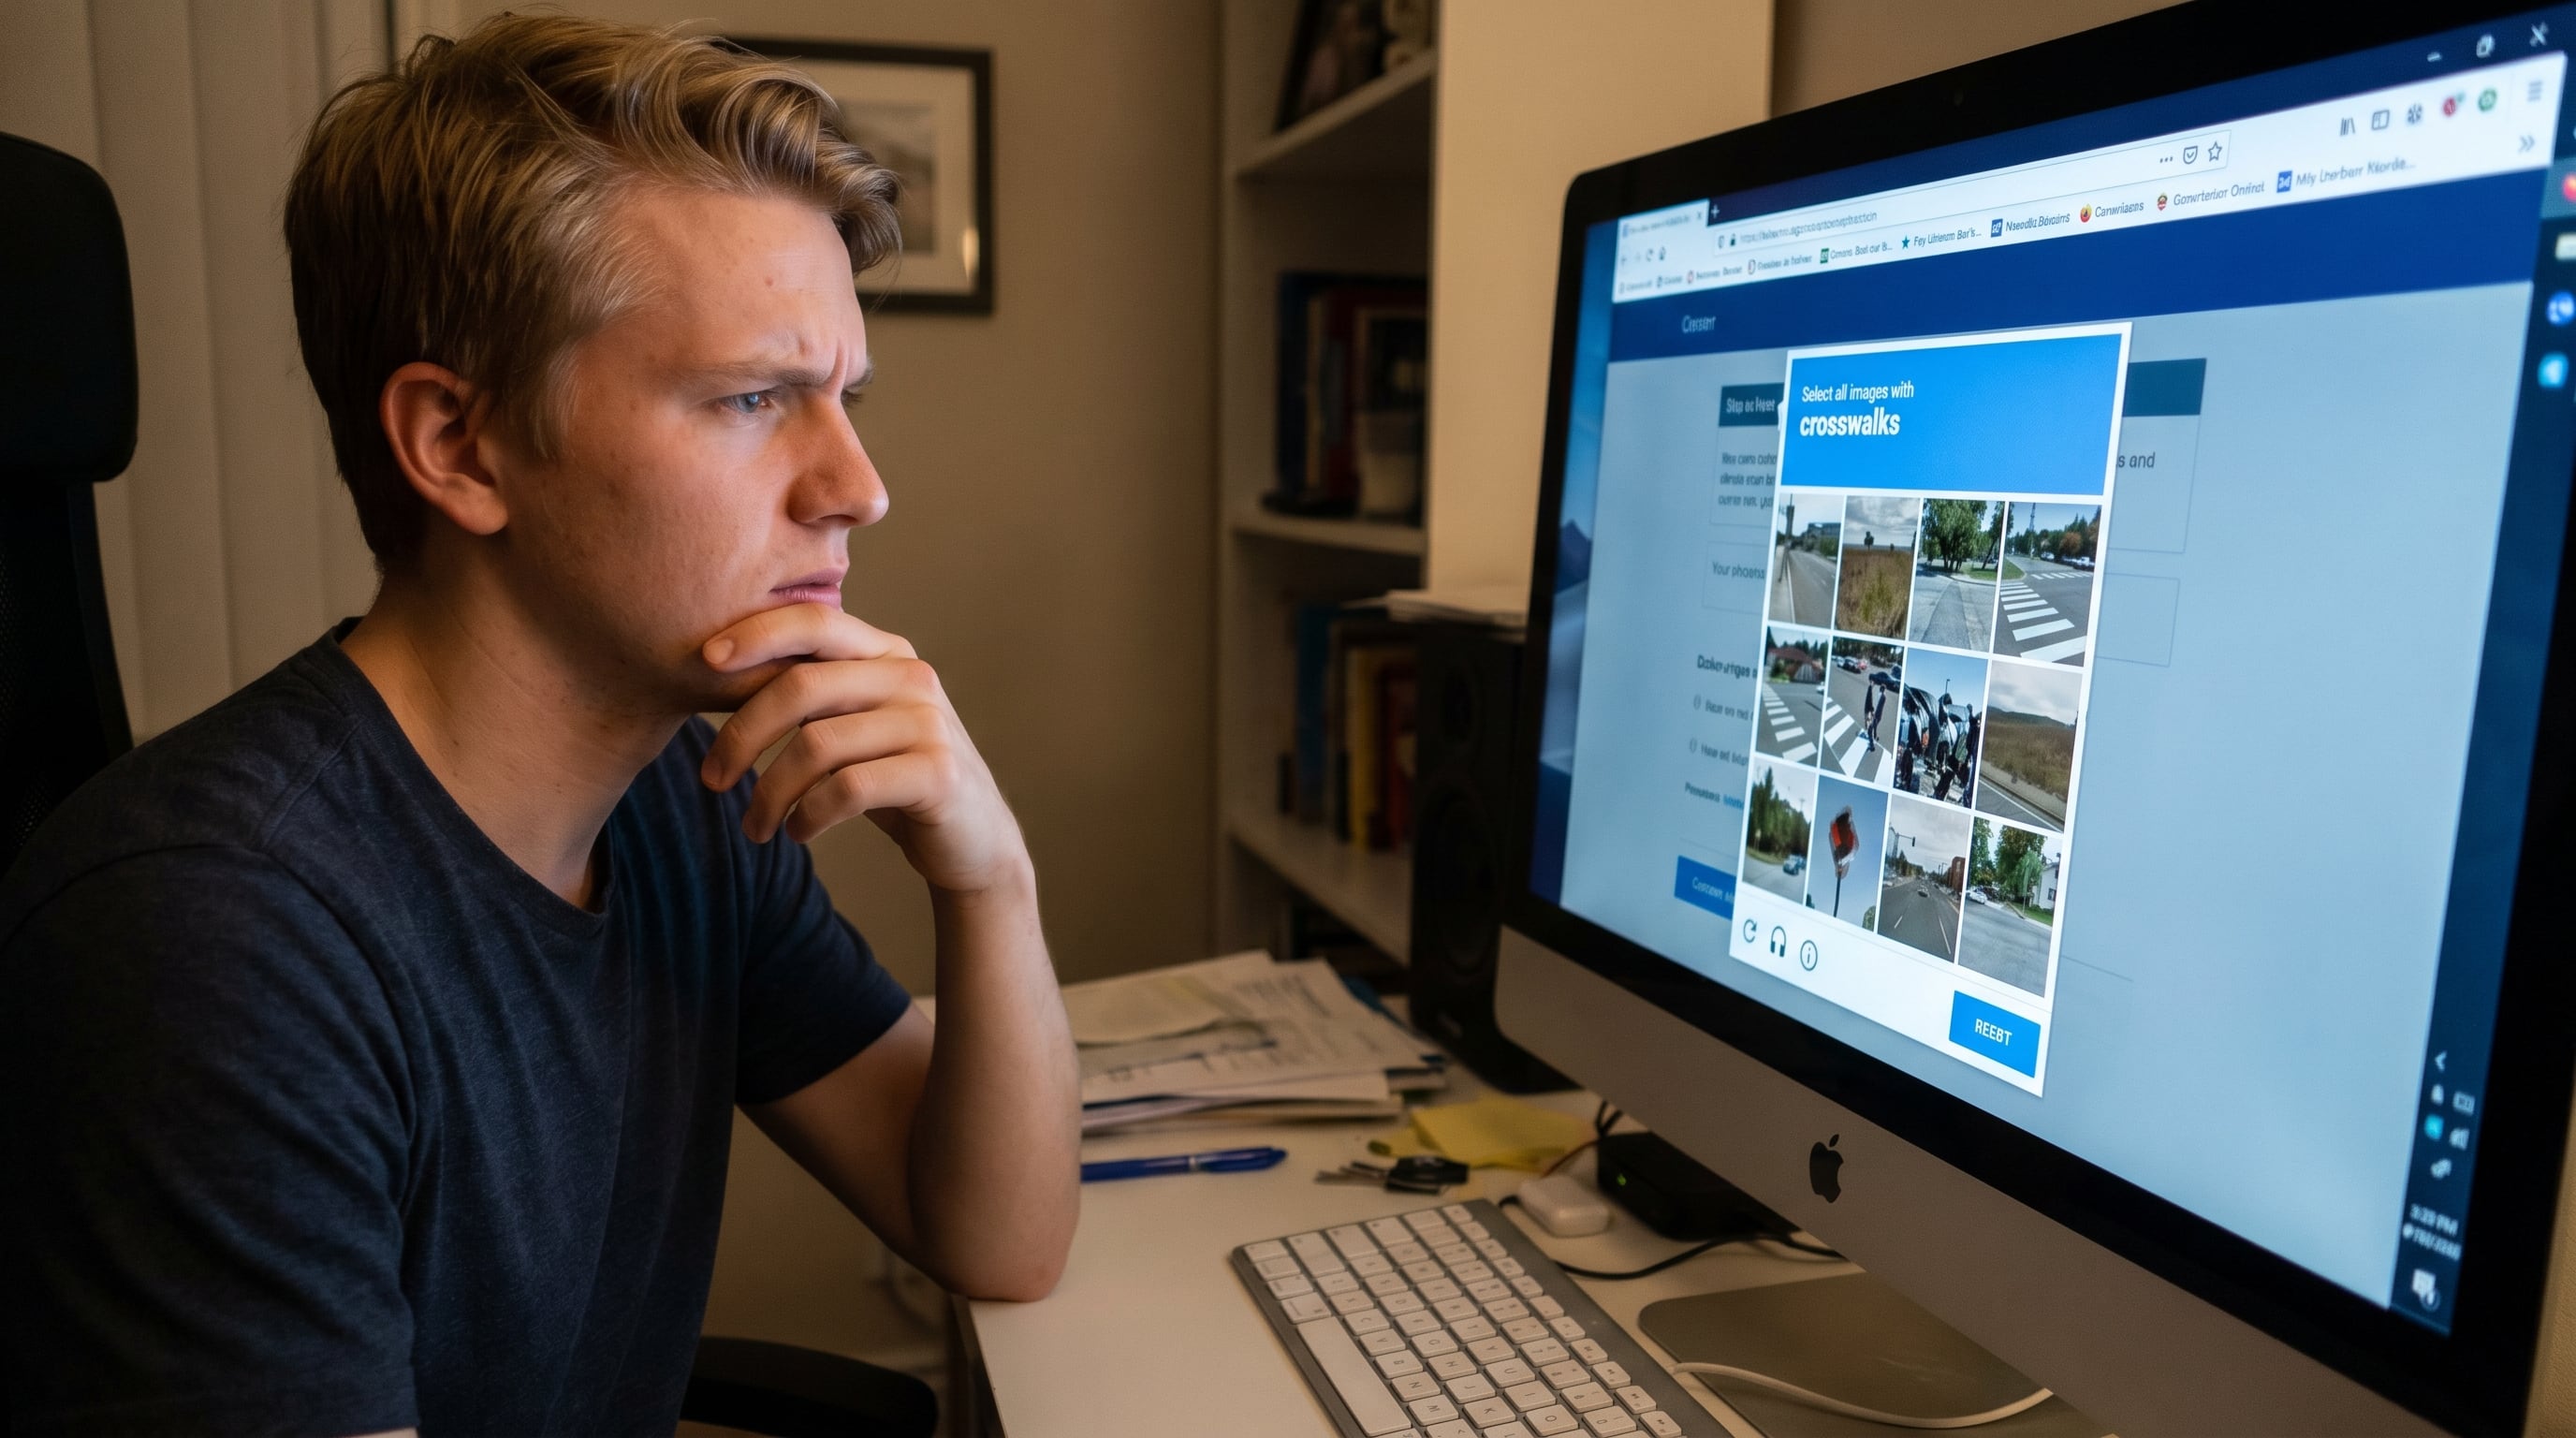
ClickFix se expande entre usuarios de Windows y Mac mediante páginas que simulan verificaciones de seguridad
La técnica no distribuye directamente un archivo malicioso: convence a la víctima de que copie y pegue un comando en su propio sistema
📱 Ver más noticias en Prensly Leer la nota original ↗